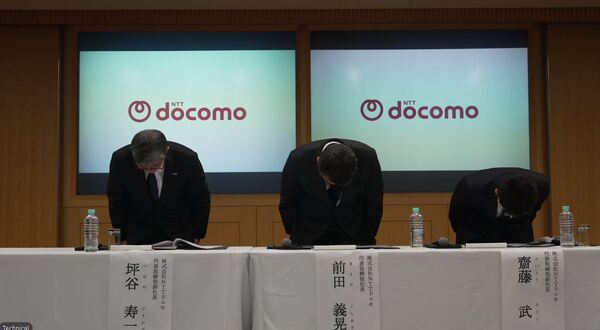
NTTドコモは、11月4日(水)に発生したMy docomoへの不正アクセスにより、最大29万4839件(個人20万4157件、法人9万682件)のユーザー情報が流出した可能性があったことを公表している。
流出した情報は、すべてのユーザーについて「氏名、生年月日、年齢など」「住所、連絡先電話番号、メールアドレスなど」「本人確認書類の番号」「携帯電話番号、契約日などの契約情報」「料金プラン、オプション、割引などの契約内容」の5項目としている。
さらに一部のユーザーについては、さらに「法定代理人、手続き代理人の氏名、連絡先」「勤務先・法人の名称、所在地など」「金融機関名、口座番号など」「子育て応援プログラムに関する情報」が含まれる。
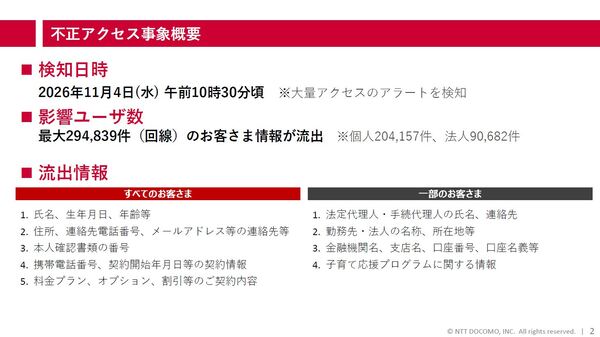
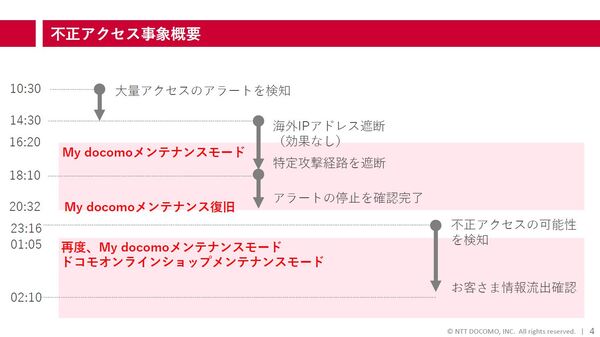
不正アクセスの経緯については、大量アクセスのアラートを検知後、My docomoをメンテナンスモードに移行。攻撃経路を遮断して一旦復旧するも、再び不正アクセスの可能性を検知。再度メンテナンスモードに移行。ユーザー情報流出を確認している。
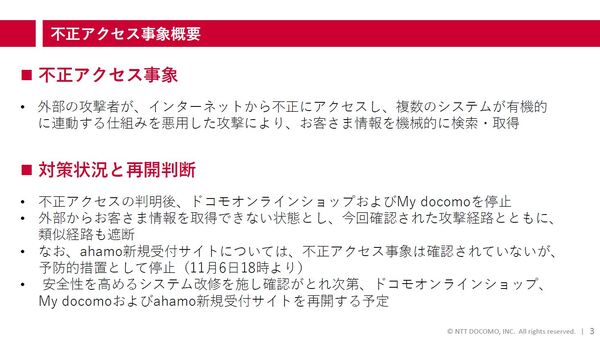
情報が流出した可能性がある個人ユーザーに対しては、今日6日(金)にSMSを送信済みとのこと。また、ダイレクトメールなどを使って、追加案内を予定している。
ユーザーに対しては、以下のお願いを呼びかけているほか、今後お見舞金の支払いを予定している(詳細は別途案内予定)。
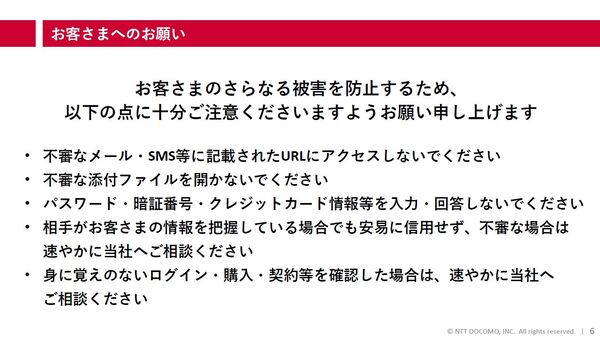
・不審なメール・SMS等に記載されたURLにアクセスしないでください
・不審な添付ファイルを開かないでください
・パスワード・暗証番号・クレジットカード情報等を入力・回答しないでください
・相手がお客さまの情報を把握している場合でも安易に信用せず、不審な場合は速やかに当社へご相談ください
・身に覚えのないログイン・購入・契約等を確認した場合は、速やかに当社へご相談ください